Unser Leitbild für eine verantwortungsbewusste Sicherheitskultur
Ist ein Informationsportal rund um Security Awareness, Informationssicherheit, Datenschutz und Sicherheitskultur in deutschen Unternehmen. Einzelne Bereiche können ergänzende redaktionelle Inhalte zum Thema Best Casino Deutschland enthalten. Diese Informationen dienen ausschließlich der allgemeinen Information und stellen weder ein Glücksspielangebot noch eine Aufforderung zur Teilnahme an Glücksspielen dar. Glücksspiel ist erst ab 18 Jahren erlaubt und kann mit finanziellen Risiken sowie Suchtgefahren verbunden sein.
Informationssicherheit betrifft nicht nur IT-Systeme und technische Schutzmaßnahmen. Sie ist auch eine Frage der Zusammenarbeit, der Verständlichkeit von Regeln und des verantwortungsvollen Umgangs mit Informationen.
Unser Leitbild orientiert sich an einem einfachen Grundsatz: Sicherheitsanforderungen sollten Menschen dabei unterstützen, ihre Aufgaben zuverlässig und nachvollziehbar zu erfüllen. Dafür müssen sie verständlich, im Arbeitsalltag umsetzbar und auf die tatsächlichen Risiken einer Organisation abgestimmt sein.
HECOM Consulting betrachtet Security Awareness als Bestandteil einer umfassenden Sicherheitskultur. Im Mittelpunkt stehen die Vermittlung von Wissen, die Orientierung im beruflichen Alltag und der konstruktive Umgang mit sicherheitsrelevanten Situationen.
Sicherheit muss im Arbeitsalltag verständlich bleiben
Komplexe Vorschriften helfen nur begrenzt, wenn Beschäftigte nicht erkennen können, welche Konsequenzen sie für ihre tägliche Arbeit haben.
Eine verständliche Sicherheitskommunikation erklärt deshalb nicht nur, was zu tun ist, sondern auch, weshalb eine bestimmte Maßnahme erforderlich ist.
Dazu gehören klare Zuständigkeiten, nachvollziehbare Beispiele und Handlungsanweisungen für Situationen, in denen Unsicherheit besteht.
Verantwortung braucht klare Rahmenbedingungen
Sicheres Verhalten darf nicht ausschließlich von der Aufmerksamkeit einzelner Beschäftigter abhängen.
Organisationen müssen geeignete Voraussetzungen schaffen. Dazu zählen technische Schutzmaßnahmen, verständliche interne Regeln, erreichbare Ansprechpersonen und praktikable Meldewege.
Wenn sichere Arbeitsabläufe unnötig kompliziert sind, können im Alltag riskante Umgehungslösungen entstehen. Deshalb sollten Sicherheitsanforderungen regelmäßig auf ihre praktische Anwendbarkeit geprüft werden.
Unterschiedliche Aufgaben erfordern unterschiedliche Kenntnisse
Nicht jede Person innerhalb eines Unternehmens benötigt dieselben sicherheitsbezogenen Informationen.
Beschäftigte im Kundenkontakt, in der Personalverwaltung, in der Produktion oder in der IT-Administration begegnen unterschiedlichen Risiken.
Ein angemessenes Awareness-Konzept berücksichtigt diese Unterschiede, ohne grundlegende Sicherheitsinformationen auf einzelne Abteilungen zu beschränken.
Unsere Grundsätze im Überblick
| Grundsatz | Bedeutung |
|---|---|
| Verständlichkeit | Sicherheitsanforderungen in klarer Sprache erklären |
| Praxisbezug | Typische Situationen aus dem Arbeitsalltag berücksichtigen |
| Angemessenheit | Maßnahmen an tatsächlichen Risiken ausrichten |
| Verantwortlichkeit | Zuständigkeiten und Meldewege nachvollziehbar festlegen |
| Lernorientierung | Fehler und Vorfälle zur Verbesserung nutzen |
| Kontinuität | Informationen bei veränderten Risiken aktualisieren |
Eine offene Fehlerkultur unterstützt die Informationssicherheit
Sicherheitsvorfälle lassen sich nicht in jedem Fall vollständig verhindern. Entscheidend ist deshalb auch, wie eine Organisation mit Auffälligkeiten und möglichen Fehlern umgeht.
Beschäftigte sollten wissen, wie sie verdächtige Nachrichten, versehentliche Datenweitergaben oder andere ungewöhnliche Vorgänge melden können.
Eine sachliche und lernorientierte Reaktion kann dazu beitragen, dass relevante Informationen frühzeitig bei den zuständigen Stellen ankommen.
Praxiswissen: Sicherheitskultur und organisatorische Verantwortung in Deutschland
In Deutschland stehen Unternehmen bei der Informationssicherheit vor unterschiedlichen Anforderungen. Welche gesetzlichen Pflichten gelten, hängt unter anderem von der Branche, der Unternehmensgröße, der Art der verarbeiteten Informationen und der jeweiligen Tätigkeit ab.
Für die Verarbeitung personenbezogener Daten ist insbesondere die Datenschutz-Grundverordnung relevant. Sie verlangt geeignete technische und organisatorische Maßnahmen, die sich am Risiko der jeweiligen Verarbeitung orientieren.
Security Awareness kann eine solche organisatorische Maßnahme unterstützen. Eine Schulung allein genügt jedoch nicht, wenn beispielsweise Zugriffsrechte unzureichend geregelt oder interne Meldewege unbekannt sind.
Das Bundesamt für Sicherheit in der Informationstechnik stellt mit dem IT-Grundschutz einen systematischen Ansatz zur Verfügung, um Informationssicherheit innerhalb von Organisationen zu strukturieren. Dabei werden technische, organisatorische und personelle Aspekte gemeinsam betrachtet.
Für die praktische Umsetzung empfiehlt es sich, zunächst die relevanten Informationswerte und Arbeitsabläufe zu betrachten. Anschließend lässt sich bestimmen, welche Risiken durch technische Maßnahmen reduziert werden können und an welchen Stellen Beschäftigte zusätzliche Informationen benötigen.
Ein Beispiel ist der Umgang mit Rechnungsbetrug: Schulungen können auf gefälschte Zahlungsaufforderungen aufmerksam machen. Ergänzend können verbindliche Freigabeprozesse und die unabhängige Überprüfung geänderter Bankverbindungen das Risiko verringern.
Auch die Wirksamkeit von Sensibilisierungsmaßnahmen sollte differenziert betrachtet werden. Eine hohe Teilnahmequote zeigt zunächst nur, dass Personen an einer Maßnahme teilgenommen haben. Sie belegt nicht automatisch, dass relevante Handlungsabläufe verstanden oder im Alltag angewendet werden.
Geeignete Rückmeldungen, praktische Übungen und die Auswertung organisatorischer Schwachstellen können zusätzliche Hinweise liefern. Dabei müssen Datenschutz und gegebenenfalls betriebliche Mitbestimmungsrechte berücksichtigt werden.
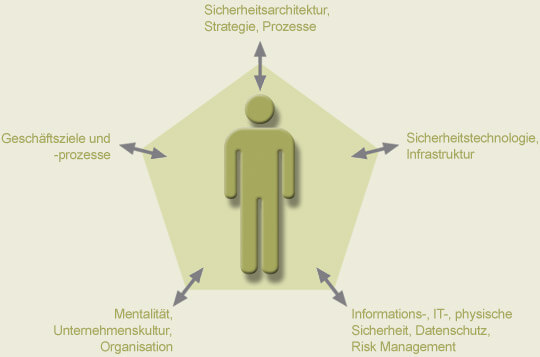
Eine tragfähige Sicherheitskultur entsteht somit nicht durch die bloße Wiederholung von Warnungen. Sie benötigt ein abgestimmtes Zusammenspiel aus klaren Regeln, angemessener Technik, verständlicher Kommunikation und überprüfbaren Abläufen.
Informationssicherheit als gemeinsame Aufgabe
Eine verantwortungsbewusste Sicherheitskultur entwickelt sich dort, wo Führungskräfte, Fachabteilungen, IT-Verantwortliche und Beschäftigte ihre jeweiligen Aufgaben kennen.
Sicherheitsanforderungen sollten weder isoliert betrachtet noch ausschließlich als zusätzliche Belastung vermittelt werden. Ihr Zweck besteht darin, Informationen, Arbeitsprozesse und die Handlungsfähigkeit einer Organisation angemessen zu schützen.
Dieses Verständnis bildet die inhaltliche Grundlage des Leitbilds von HECOM Consulting.